上周收到监控告警,一台跑了三年的 VPS CPU 突然飙到 100%,SSH 登录都卡得不行。排查下来是被植入了挖矿程序,把整个过程记录下来供大家参考。
第一步:top 看进程
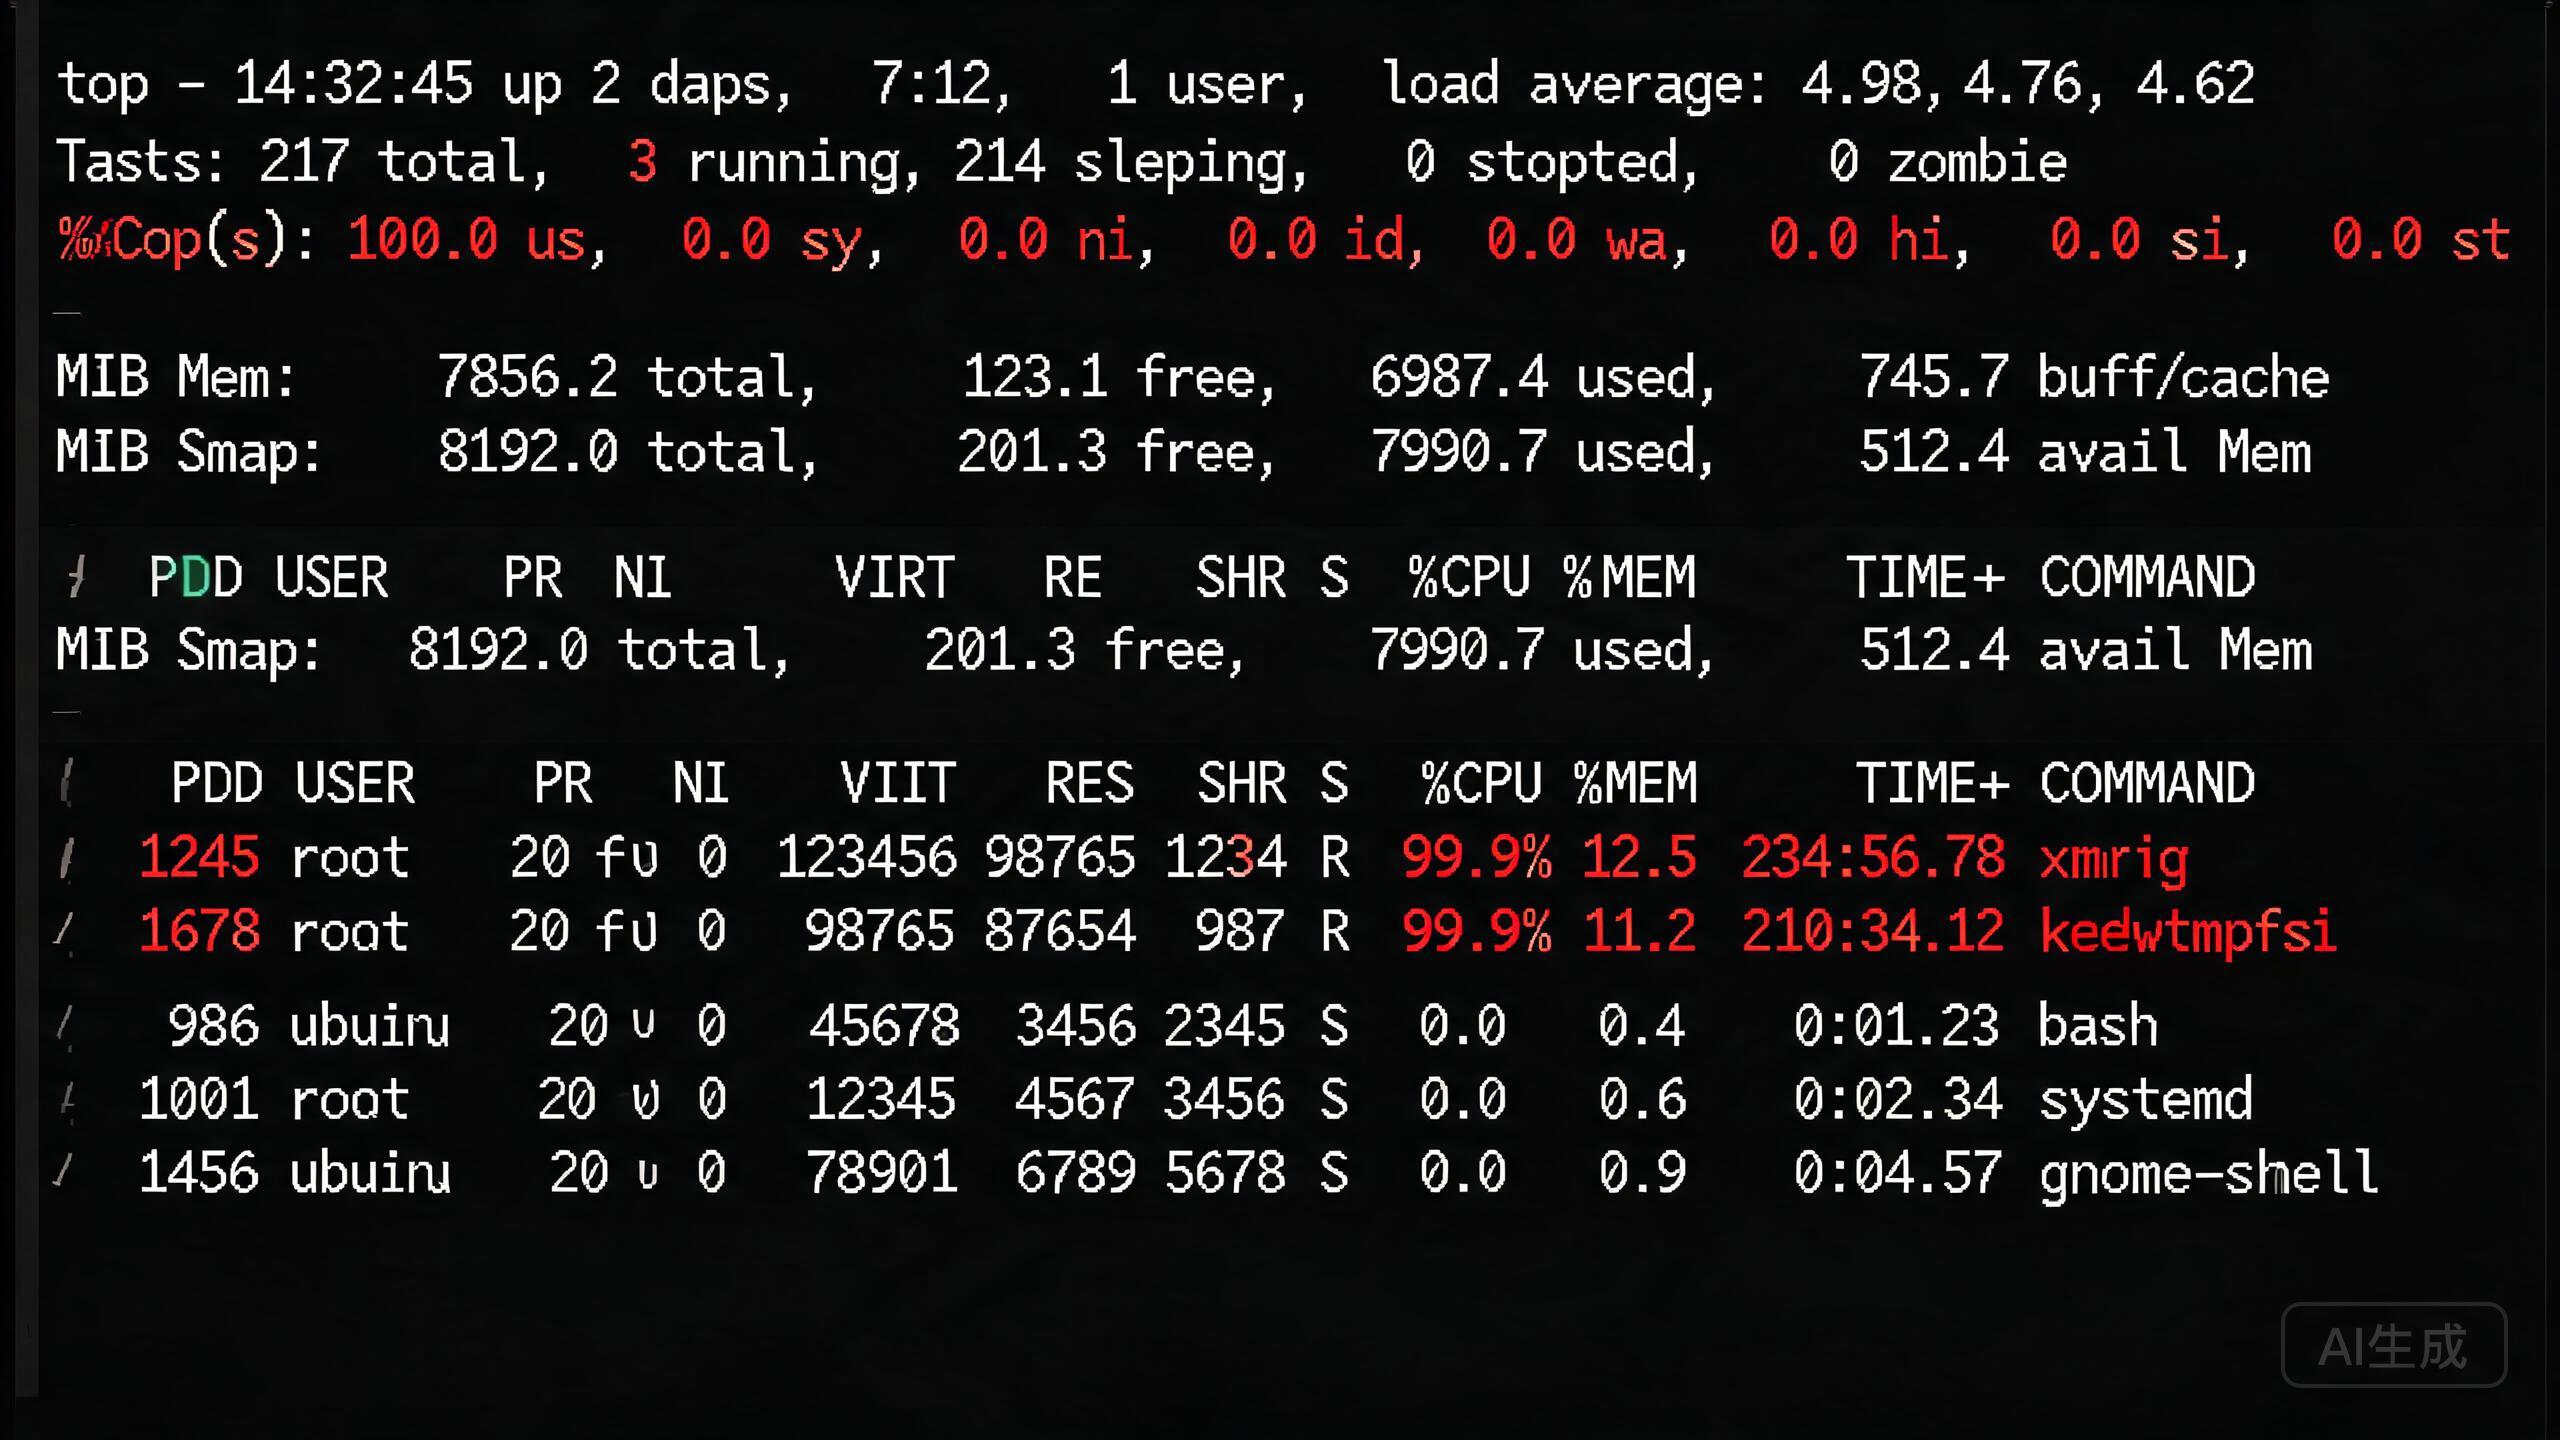
登录服务器先 top 一看,有个叫 kdevtmpfsi 的进程占了 99% 的 CPU。这名字一看就是伪装成系统进程的挖矿程序(正常系统进程是 kdevtmpfs,没有 i)。
第二步:定位木马文件
find / -name kdevtmpfsi 2>/dev/null找到了在 /tmp/kdevtmpfsi 和 /var/tmp/kinsing。kinsing 是守护进程,负责监控和重新拉起挖矿程序。
第三步:清除
必须先杀守护进程再杀挖矿进程,不然杀了又被拉起来:
# 找到所有相关进程
ps aux | grep -E 'kdevtmpfsi|kinsing'
# 先 kill 守护进程
kill -9
# 再 kill 挖矿进程
kill -9
# 删除文件
rm -f /tmp/kdevtmpfsi /var/tmp/kinsing
第四步:排查入侵途径
查了一下,是 Redis 没设密码且暴露在公网,被人用 SSH 密钥写进了 root 的 authorized_keys。处理方法:
- 给 Redis 加密码:
requirepass yourpassword - Redis 绑定 127.0.0.1,不要监听 0.0.0.0
- 检查并清理
~/.ssh/authorized_keys里的可疑公钥 - 检查 crontab 有没有可疑定时任务
第五步:加固
修改 SSH 端口、禁用 root 密码登录改用密钥、装 fail2ban 防爆破。
这次的教训:公网服务一定要加密码,Redis 这种千万别裸奔。



没有回复内容