
服务器安全 · 排查实录 · 文中域名均为 example.com 演示占位
服务器上全部站点手机端被 302 劫持到赌博站,桌面端完全正常;客服后台 WebSocket 同时失灵。两个看似无关的故障,最终指向同一个木马。
一、故障现象
运营反馈两个看似无关的问题:
- 手机访问网站会"乱跳"到赌博网站(桌面浏览器完全正常)
- 客服后台收不到实时消息,WebSocket 永远连不上
事后证明,这两个症状是同一个木马造成的。
二、排查过程:从应用层一路排除到 Nginx 层
2.1 先排除应用代码
第一反应是前端 JS 被注入。检查结果:
| 检查项 | 结果 |
|---|---|
| index.html 引用 | 干净,只引用自家 hash JS/CSS |
| 所有打包 JS 文件 | 无 location.href、eval、atob 等可疑代码,无赌博关键词 |
| 打包 zip 与线上文件 hash | 完全一致,无篡改 |
| nginx vhost 配置 | 干净,无外部跳转 |
| iptables NAT/REDIRECT | 无 |
| DNS 解析 | 指向自己的服务器 |
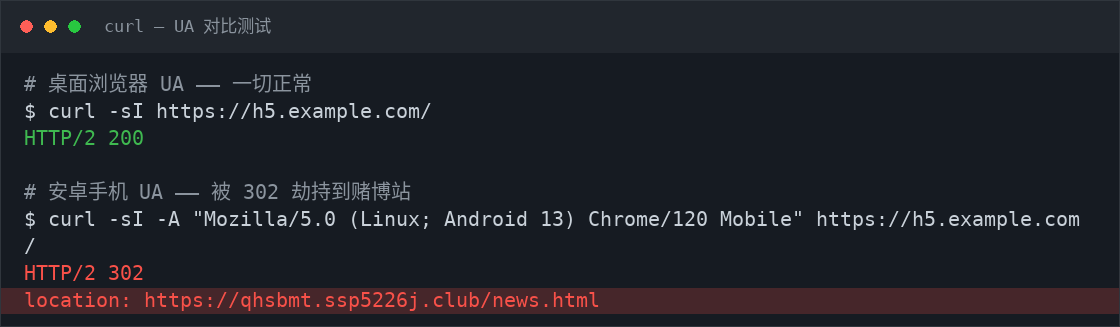
应用层完全干净。但用 curl 实测时,发现了决定性证据:
2.2 定位木马:伪装成 WAF 的 Lua 脚本
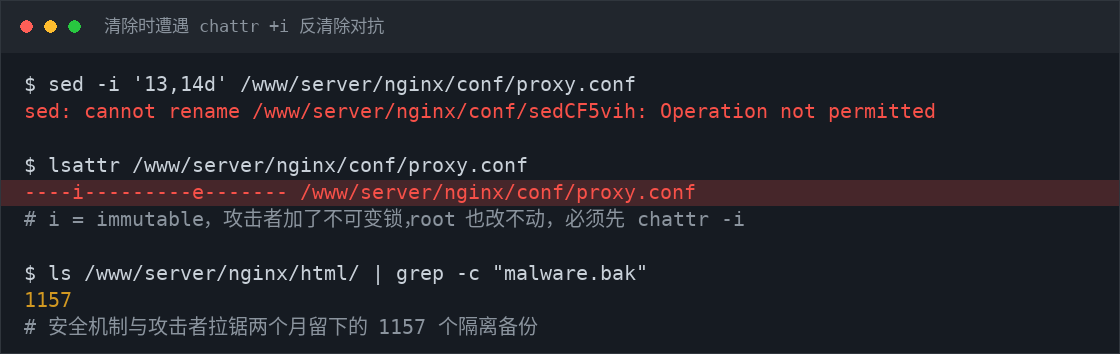
在 /www/server/nginx/html/ 目录下发现了一个 waf.lua,旁边还躺着 1157 个 waf.lua.malware.bak.* 隔离备份(这是破案的关键线索,后文详解)。
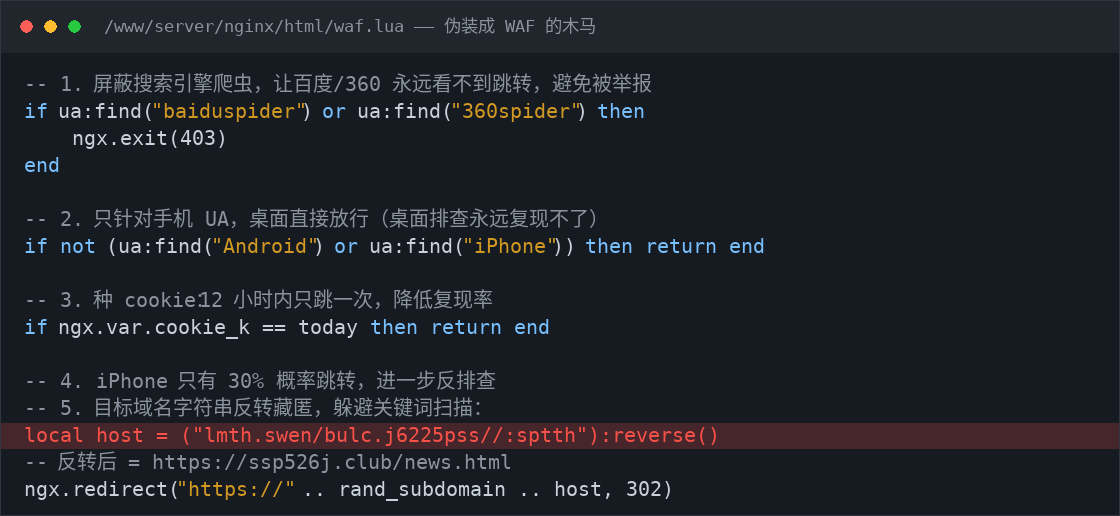
加载方式是在 nginx.conf 的 http 全局块中:
# nginx.conf http 块内
include proxy.conf;

# proxy.conf 中被注入的两行
lua_shared_dict guard 10m;
access_by_lua_file /www/server/nginx/html/waf.lua;
http 块全局生效,服务器上所有站点全部中招。
2.3 为什么客服收不到实时消息
客服后台依赖 wss://api.example.com/wss 建立 WebSocket 长连接接收消息推送,而客服全用手机(日志里全是鸿蒙/安卓 UA):
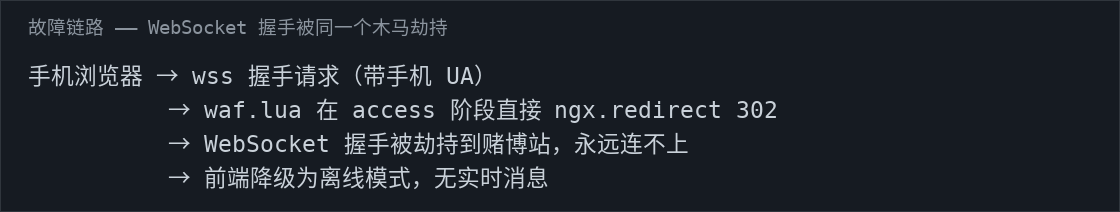
两个故障,一个根因。
三、清除过程:chattr +i 反清除对抗
3.1 删除时遇到 Operation not permitted
直接 sed -i 修改 proxy.conf 报错。lsattr 一查,真相大白——攻击者给配置文件加了不可变锁:
3.2 清除步骤
# 1. 解锁
chattr -i /www/server/nginx/conf/proxy.conf

# 2. 删除注入的两行
sed -i '/access_by_lua_file/d; /lua_shared_dict/d' /www/server/nginx/conf/proxy.conf

# 3. 删除木马本体和全部隔离备份
rm -f /www/server/nginx/html/waf.lua /www/server/nginx/html/waf.lua.malware.bak.*

# 4. 验证并重载
nginx -t && nginx -s reload
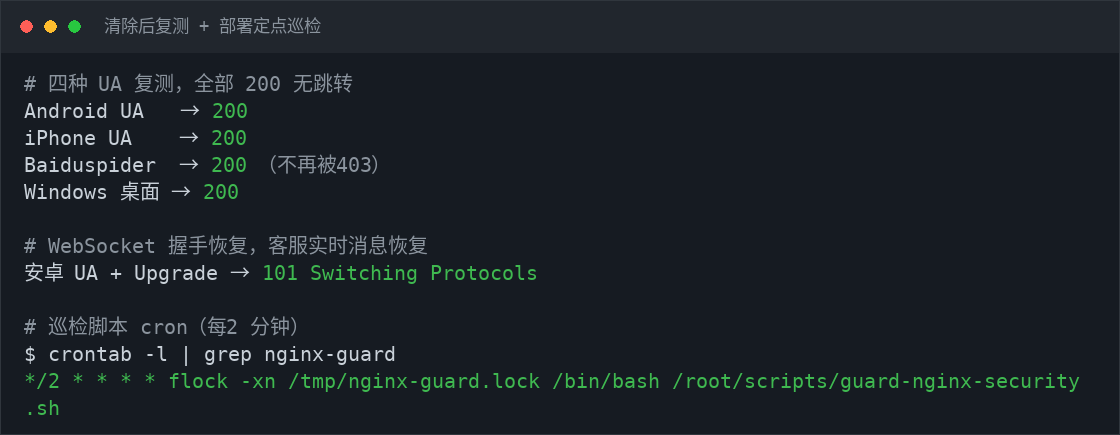
3.3 复测验证(全部通过)
四、溯源:木马是怎么进来的
4.1 那 1157 个备份文件是谁干的
调查中发现 root crontab 里有一条每分钟执行、但一直在报错的任务:
* * * * * flock -xn /tmp/guard-waf-proxy.lock /bin/bash /www/wwwroot/api.example.com/scripts/guard-waf-proxy.sh顺着路径找到回收站里的脚本内容,发现这是之前留下的防御脚本:每分钟解锁、隔离 waf.lua、注释加载行、放一个无害空壳。那 1157 个 .malware.bak 就是它和攻击者拉锯两个月的战壕——攻击者每次重新写入,它每分钟隔离一次。
后来旧站点目录被移入回收站,防御脚本随之失效(cron 每分钟报 "No such file"),攻击者最后一次写入的木马就此驻留,直到本次人工清除。
4.2 初始入侵入口
| 证据 | 推断 |
|---|---|
| 首次隔离时间距站点部署完成仅 2 小时 | 大概率随旧环境/旧代码一起带过来(旧站时代就中过同款木马) |
| 面板日志中没有通过文件管理器写 nginx 配置的记录 | 不是从面板网页写入 |
| wtmp 被清空、auth.log 无历史记录 | 攻击者做了反取证 |
| 木马需要 root 权限(写 nginx conf + chattr) | 入口是 root 级别:SSH、面板凭据、或旧服务器残留 |
结论:无法从残留日志 100% 还原入口,但"迁移当天即复发 + 旧站同款木马"强烈指向旧环境失陷后跟随迁移。面板在部署当天有多个不同 IP 的登录记录,凭据泄露也是合理怀疑对象。
五、教训与加固
- 改密码:服务器面板、SSH(建议改密钥登录并禁用密码登录)
- 限制面板访问:面板端口加 IP 白名单
- 旧代码/旧服务器是污染源:迁移前先做安全扫描
- 部署定点巡检:防御脚本不能放在会被回收的站点目录里(上次的教训),且必须有主动探测能力
附:定点巡检脚本
部署路径建议 /root/scripts/guard-nginx-security.sh(不要放在站点目录下),cron 每 2 分钟执行一次。
巡检项:
proxy.conf被重新写入 lua 加载行 → 自动解锁(含 chattr +i)、备份、清除、reloadwaf.lua复活 → 隔离到隔离目录- nginx 配置目录任何
.conf被加 i 锁 → 自动解锁并记录 - 手机 UA 主动探测站点 → 302 跳外部站时记录 ALERT
#!/bin/bash
# Nginx 安全巡检:防手机 UA 302 劫持(恶意 waf.lua)复发
#
# 巡检项:
#   1. proxy.conf 是否又被写入 access_by_lua_file / lua_shared_dict(含 chattr +i 解锁后清除)
#   2. /www/server/nginx/html/waf.lua 是否重新出现(直接隔离删除)
#   3. nginx 关键配置目录文件是否被 chattr +i 异常加锁(自动解锁并记录)
#   4. 手机 UA 实测站点是否返回 302 跳转外部站
#
# 日志:/var/log/nginx-guard.log
# 改动触发时会自动 nginx -t && reload

set -uo pipefail

PROXY_CONF="/www/server/nginx/conf/proxy.conf"
NGINX_CONF_DIR="/www/server/nginx/conf"
NGINX_HTML_DIR="/www/server/nginx/html"
QUAR_DIR="/root/guard-quarantine"
LOG="/var/log/nginx-guard.log"
CHANGED=0

# 要探测的站点列表(换成你自己的)
CHECK_URLS="https://h5.example.com/ https://api.example.com/"

log() {
    echo "[$(date '+%Y-%m-%d %H:%M:%S')] $*" >> "$LOG"
}

# ---------- 1. proxy.conf 恶意 lua 加载 ----------
check_proxy_conf() {
    [ -f "$PROXY_CONF" ] || return 0

    # 被 chattr +i 锁住时先解锁(攻击者常用手法)
    if lsattr "$PROXY_CONF" 2>/dev/null | grep -q '^....i'; then
        chattr -i "$PROXY_CONF" 2>/dev/null && log "ALERT: proxy.conf 被加 i 锁,已解锁"
    fi

    if grep -qE '^[[:space:]]*(access_by_lua_file|lua_shared_dict)' "$PROXY_CONF"; then
        cp -a "$PROXY_CONF" "${PROXY_CONF}.guardbak.$(date +%Y%m%d%H%M%S)"
        sed -i '/^[[:space:]]*access_by_lua_file/d; /^[[:space:]]*lua_shared_dict/d' "$PROXY_CONF"
        log "ACTION: 清除 proxy.conf 中的 lua 加载行(已备份)"
        CHANGED=1
    fi
}

# ---------- 2. 恶意 waf.lua 复活 ----------
check_waf_lua() {
    local f="$NGINX_HTML_DIR/waf.lua"
    [ -f "$f" ] || return 0

    chattr -i "$f" 2>/dev/null || true
    mkdir -p "$QUAR_DIR"
    mv "$f" "$QUAR_DIR/waf.lua.$(date +%Y%m%d%H%M%S)"
    log "ALERT+ACTION: waf.lua 重新出现,已隔离到 $QUAR_DIR"
    CHANGED=1
}

# ---------- 3. nginx 配置目录异常 i 锁 ----------
check_immutable() {
    local f
    for f in "$NGINX_CONF_DIR"/*.conf; do
        [ -f "$f" ] || continue
        if lsattr "$f" 2>/dev/null | grep -q '^....i'; then
            chattr -i "$f" 2>/dev/null && log "ALERT: $f 被加 i 锁,已解锁"
        fi
    done
}

# ---------- 4. 手机 UA 实测劫持 ----------
verify_no_hijack() {
    local ua="Mozilla/5.0 (Linux; Android 13) AppleWebKit/537.36 Chrome/120 Mobile Safari/537.36"
    local url code loc
    for url in $CHECK_URLS; do
        code=$(curl -s -o /dev/null --max-time 8 -A "$ua" -w '%{http_code}' "$url" 2>/dev/null)
        loc=$(curl -s -o /dev/null --max-time 8 -A "$ua" -w '%{redirect_url}' "$url" 2>/dev/null)
        if [ "$code" = "302" ] || echo "$loc" | grep -qiE 'news.html|ssp52|.vip|.cyou'; then
            log "ALERT: $url 手机UA实测异常 code=$code location=$loc"
        fi
    done
}

# ---------- reload ----------
reload_if_changed() {
    [ "$CHANGED" = "1" ] || return 0
    if nginx -t >/dev/null 2>&1; then
        nginx -s reload >/dev/null 2>&1
        log "ACTION: nginx 已 reload"
    else
        log "ERROR: nginx -t 失败,未 reload,请人工检查"
    fi
}

main() {
    check_proxy_conf
    check_waf_lua
    check_immutable
    reload_if_changed
    verify_no_hijack
}

main
配套 cron 安装脚本(install-guard-cron.sh):
#!/bin/bash
# 安装 nginx 安全巡检 cron(每 2 分钟一次)
# 用法:sudo bash install-guard-cron.sh
#
# 注意:flock 后面直接跟命令,不要用 flock -c(-c 不加引号时脚本不会执行)

set -euo pipefail

GUARD="/root/scripts/guard-nginx-security.sh"
LOG="/var/log/nginx-guard.log"
MARK="# nginx-guard: anti 302 hijack (malicious waf.lua)"
CRON_LINE="*/2 * * * * flock -xn /tmp/nginx-guard.lock /bin/bash $GUARD >>$LOG 2>&1"

chmod +x "$GUARD"

# 先手动跑一次,验证脚本可用
/bin/bash "$GUARD"

TMP="$(mktemp)"
crontab -l 2>/dev/null | grep -Fv "guard-nginx-security.sh" | grep -Fv "$MARK" > "$TMP" || true
{
    echo "$MARK"
    echo "$CRON_LINE"
} >> "$TMP"
crontab "$TMP"
rm -f "$TMP"

echo "[OK] cron 已安装:每 2 分钟执行 guard-nginx-security.sh"
crontab -l | grep -F "guard-nginx-security" || true
日常检查:
tail -50 /var/log/nginx-guard.log,出现ALERT字样即说明有人再次尝试植入。





没有回复内容